

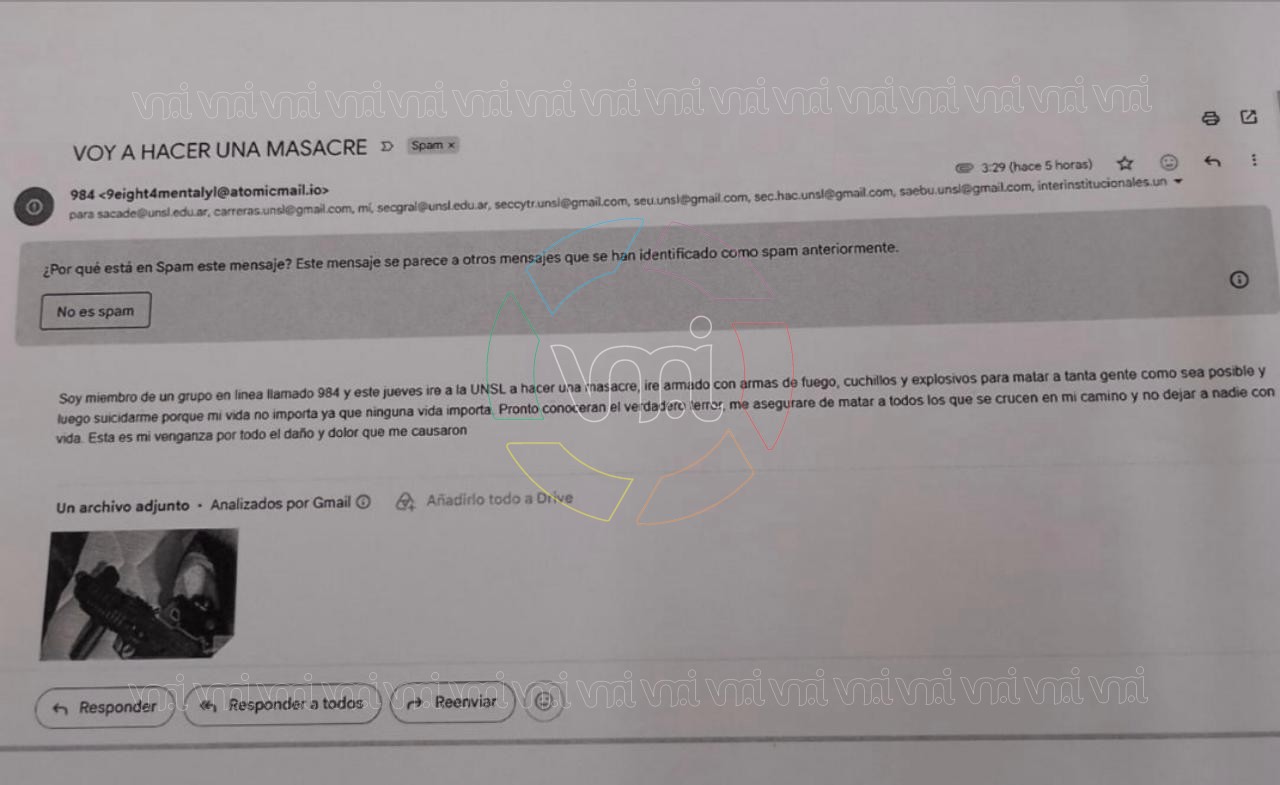
El modus operandi calca los recientes ataques a las universidades de Mendoza y La Plata. La clave para la Justicia Federal radica en solicitar la preservación urgente de datos antes de que se borren los registros en Europa.
Una jornada que debía ser de encuentro y futuro para cientos de estudiantes secundarios de la provincia se transformó en un escenario de tensión y evacuación de emergencia. La Universidad Nacional de San Luis (UNSL) se convirtió hoy en el nuevo blanco de una preocupante campaña de intimidación pública y ciberterrorismo que viene azotando a distintas casas de altos estudios del interior del país.
El Rectorado y varias dependencias universitarias debieron ser desalojados por completo tras la recepción de un correo electrónico institucional que contenía amenazas explícitas de atentado y una perturbadora fotografía adjunta. El mensaje llevaba la firma de “984” (o 984 MENTALYL), una facción digital asociada a la red extremista internacional “764”, investigada globalmente por agencias como el FBI.
Ante la gravedad del hecho, las autoridades universitarias suspendieron de inmediato las actividades académicas y administrativas, activando los protocolos de seguridad en conjunto con la Policía Federal Argentina y brigadas de explosivos. Sin embargo, mientras las fuerzas de seguridad revisaban físicamente las aulas, el verdadero desafío comenzó a jugarse en el plano virtual.
La ruta del anonimato: El mismo servidor de Mendoza y La Plata
Según datos tecnológicos a los que tuvo acceso este medio, el correo electrónico intimidatorio enviado a la UNSL finaliza con el dominio .io y fue emitido a través de la plataforma Atomic Mail (atomicmail.io).
Este detalle técnico no es menor: confirma que se trata de la misma infraestructura utilizada en los ataques recientes a la Universidad de Mendoza (el pasado 18 de septiembre) y a la Universidad Nacional de La Plata (el 31 de agosto). En el caso mendocino, el remitente se había identificado bajo una violenta retórica “paramilitar y satánica”, adjuntando una foto con una máscara de hockey; un patrón idéntico en su matriz comunicacional al recibido hoy en San Luis.
Atomic Mail es un servicio de correo electrónico con sede legal en Tallín, Estonia, y servidores físicos tercerizados en Alemania. Diseñado bajo una arquitectura de “conocimiento cero” (Zero-Knowledge) y protegido por las estrictas leyes de privacidad de la Unión Europea (GDPR), el proveedor no solicita nombres, teléfonos ni datos reales para abrir cuentas. Los atacantes explotan este vacío legal y tecnológico para intentar sembrar el pánico de forma impune.
Lo que la Justicia Federal debe hacer de manera urgente
Fuentes especializadas en ciberseguridad advierten que el rastreo de estos delincuentes —calificados inicialmente por las fiscalías como imitadores locales o copycats que buscan sabotear la presencialidad— es complejo pero plenamente factible, siempre y cuando las autoridades judiciales locales actúen con celeridad forense digital.
Para avanzar, la investigación penal —que recae sobre la órbita de la Justicia Federal por tratarse de un delito de intimidación pública contra una institución nacional— debe sortear el blindaje del servidor. Dado que el servicio europeo está obligado a ceder su confidencialidad ante casos de terrorismo o amenazas a la seguridad pública (según las excepciones del Artículo 23 del GDPR), el curso de acción urgente requiere:
- Activación de la Red 24/7 del Convenio de Budapest: La fiscalía interviniente debe tramitar de inmediato, mediante los canales de cooperación internacional, una orden de preservación de datos de urgencia dirigida a la empresa en Estonia y al proveedor de infraestructura en Alemania (Hetzner).
- Caza del “Error Humano”: Las leyes europeas exigen el borrado rápido de historiales de navegación para proteger a usuarios comunes. Por ello, congelar los registros de conectividad (logs) de las últimas horas es crucial. El objetivo no es leer el contenido del mail cifrado, sino capturar la dirección IP de origen utilizada al momento de registrar la cuenta o enviar el correo. Si el atacante cometió el descuido de no activar su red privada virtual (VPN) en ese instante, su IP real (atada a un proveedor de internet local en Argentina) quedará expuesta, guiando a los peritos directo a su domicilio.
Antecedentes que marcan que no son infalibles
La historia reciente demuestra que el anonimato total en internet es un mito para quienes ejecutan estas amenazas desde el living de sus casas. El año pasado, la Policía de Seguridad Aeroportuaria (PSA) detuvo a un joven de 18 años que paralizó aeropuertos y trenes con más de 40 amenazas de bomba usando correos seguros y la red Tor; cayó tras ingresar una sola vez a su cuenta sin enmascarar su Wi-Fi familiar en Santa Fe. Lo propio ocurrió con menores de edad imputados en Buenos Aires y Rosario por amenazas a colegios, detectados tras jactarse de sus actos en foros de Discord y canales de Telegram mediante tareas de inteligencia digital (OSINT).
La UNSL ya se encuentra articulando las medidas legales y técnicas correspondientes. Mientras la comunidad educativa de San Luis recupera la calma, la pelota queda ahora del lado de las fiscalías tecnológicas: el rastro digital existe, pero el reloj corre en su contra.
El gran interrogante: ¿Vandalismo digital o sincronía política?
Con el correr de las horas, la investigación judicial deberá dilucidar no solo el “cómo”, sino el “por qué” detrás de esta escalada de violencia virtual contra las universidades públicas argentinas. Hoy, las hipótesis se dividen en dos grandes vertientes que abren el debate social:
- ¿Es mera diversión e impunidad adolescente? Por un lado, los antecedentes de la UNLP y Mendoza inclinan la balanza hacia el fenómeno de los denominados copycats o imitadores locales: jóvenes o adolescentes inmersos en subculturas radicales de foros de internet que adoptan estéticas nihilistas o nombres de fantasía (como el “Grupo 984”) con el único fin de generar pánico masivo, medir su capacidad de daño técnico y jactarse de la impunidad que les promete el anonimato.
- ¿O existe una intencionalidad oculta en plena crisis universitaria? Por el otro, resulta difícil para la comunidad académica disociar estos ataques del delicado escenario político y social que atraviesan las casas de altos estudios. En momentos de fuerte controversia y masiva movilización social por el desfinanciamiento presupuestario de las universidades nacionales, cabe preguntarse: ¿estamos ante acciones coordinadas que buscan sembrar el miedo para deslegitimar la presencialidad, desviar el eje de la discusión pública o desalentar el normal funcionamiento de las instituciones en pleno conflicto?
Las respuestas definitivas dependerán de la pericia y la velocidad con la que actúe la Justicia Federal. Por ahora, el ataque a la UNSL deja en claro que las aulas argentinas están enfrentando un enemigo invisible que se alimenta del terror, pero cuyas huellas, tarde o temprano, suelen aparecer.
